Quand une application affiche vos articles ailleurs, ou qu’un outil publie sur votre site, l’API REST est souvent le lien. Beaucoup de propriétaires de sites ignorent qu’elle existe, et qu’elle est ouverte par défaut.
Voici ce qu’elle fait, comment l’utiliser et comment la protéger.
Qu’est-ce que l’API REST de WordPress ?
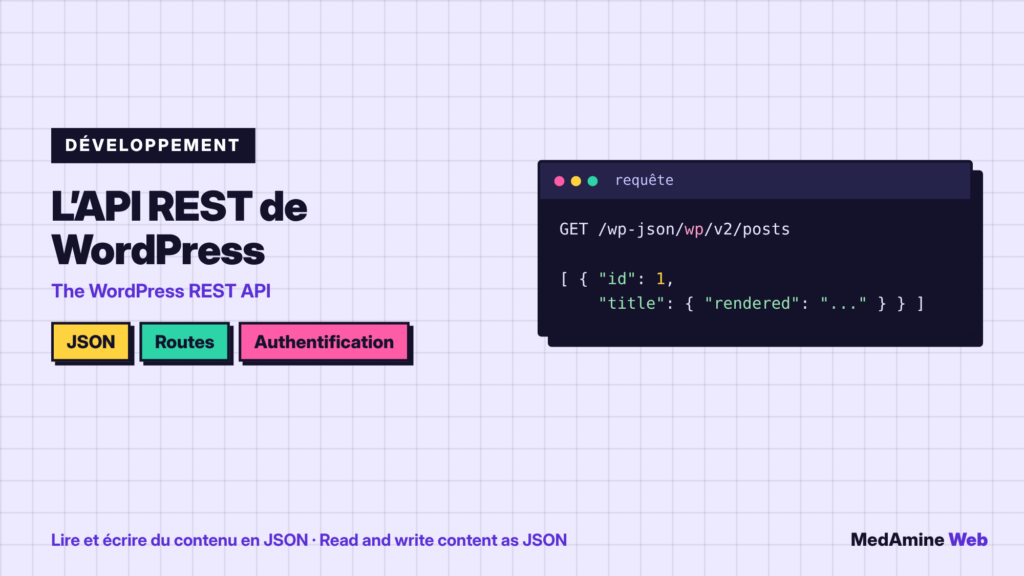
C’est une interface qui permet à des applications de lire et d’écrire les données du site au format JSON. D’après le manuel officiel, elle est aussi le socle de l’éditeur de blocs.
Toute application qui sait faire des requêtes HTTP et lire du JSON peut s’en servir, quel que soit le langage.
Comment lire le contenu public ?
Les routes correspondent aux types de contenu : articles, pages, catégories. Une requête GET sur la route des articles renvoie la liste en JSON, sous le chemin /wp-json/.
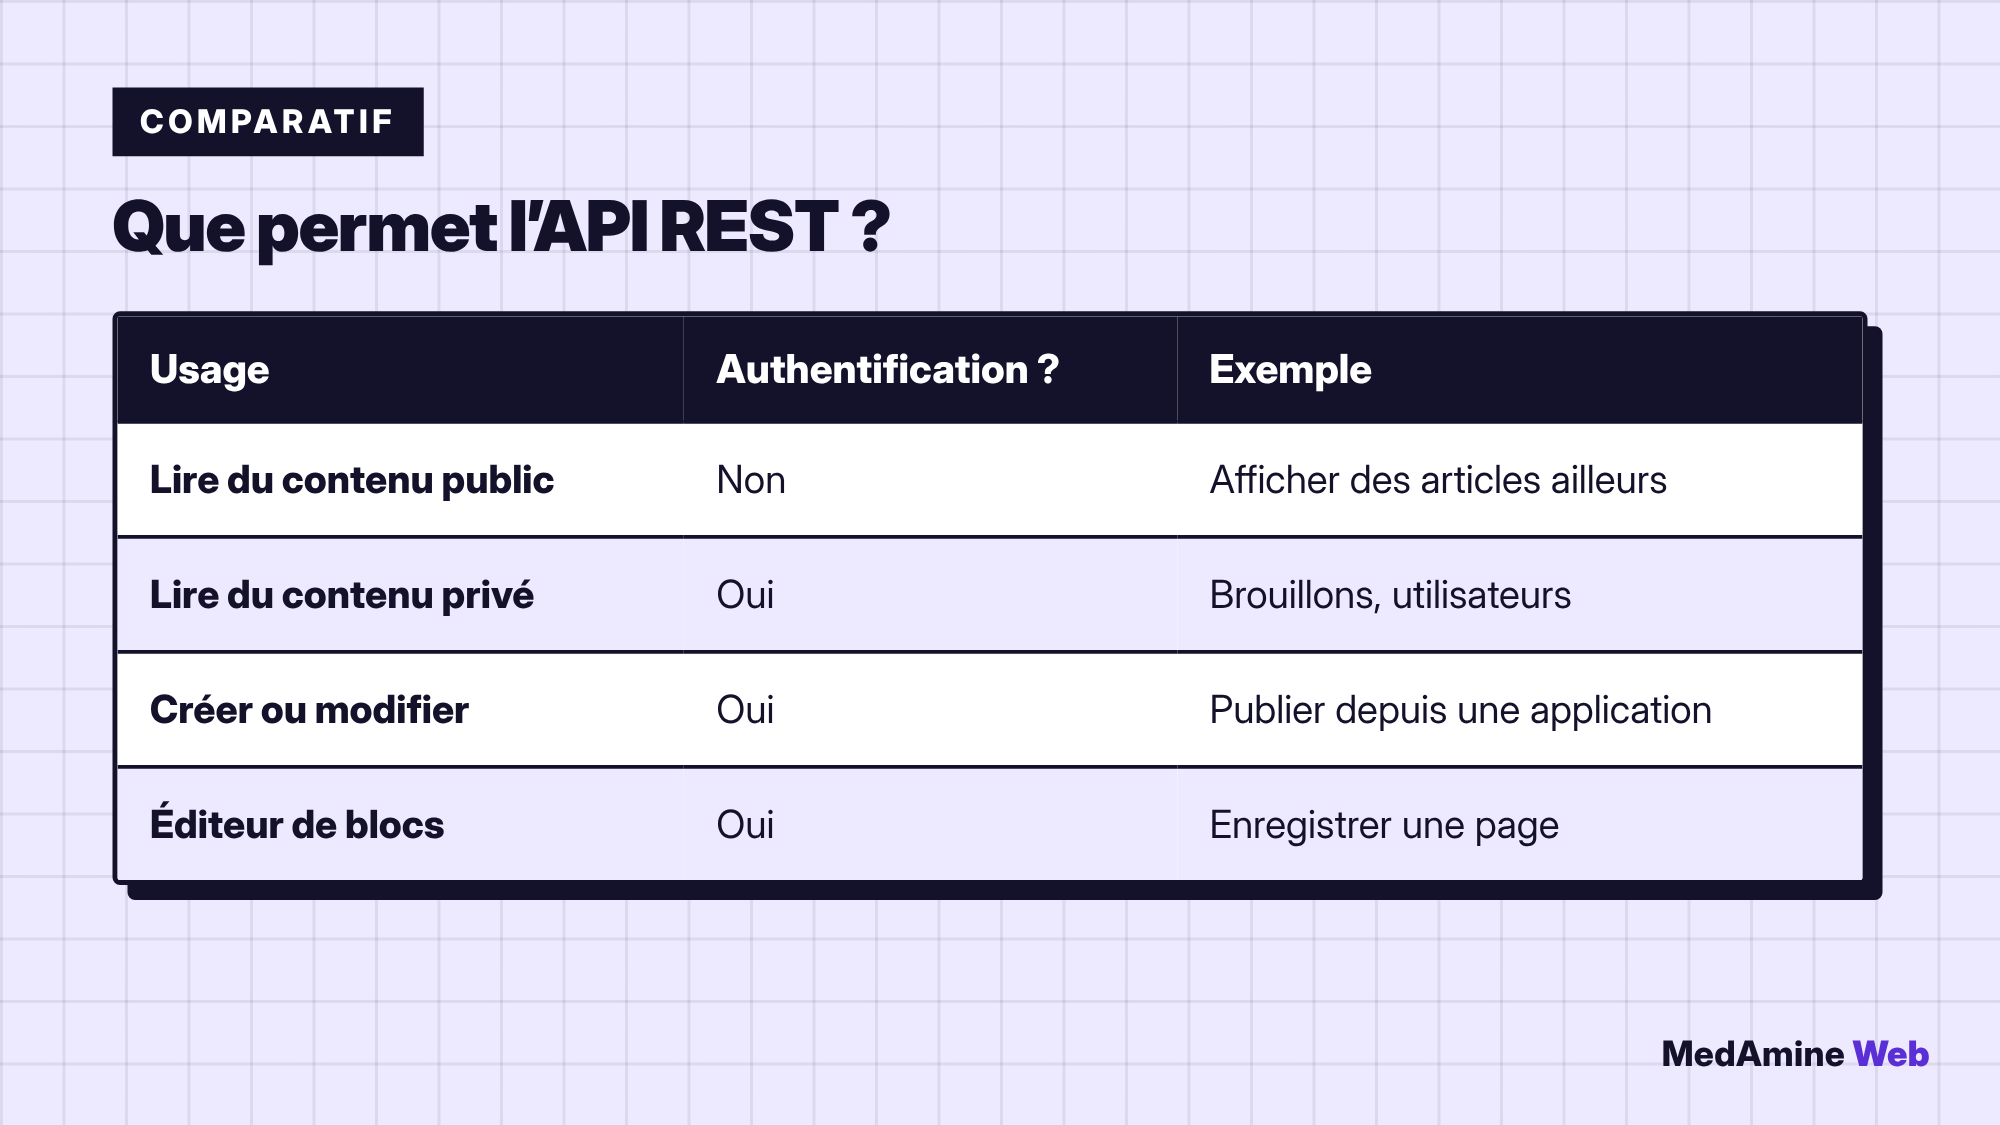
Le manuel précise que le contenu public du site est en général accessible par l’API, sans authentification.
Quand faut-il s’authentifier ?
Dès qu’il s’agit de contenu privé, protégé par mot de passe, ou de toute modification. Le manuel mentionne les mots de passe d’application comme l’une des méthodes. Ne mettez jamais de mot de passe dans une URL ou dans un code public.
À quoi sert-elle concrètement ?
- Une application mobile qui affiche vos articles.
- Un site vitrine séparé qui lit le contenu d’un autre site.
- Un outil d’automatisation qui publie ou met à jour des contenus.
- L’éditeur de blocs qui enregistre vos pages.
Comment la tester sans coder ?
- Ouvrez l’adresse
/wp-json/de votre site dans le navigateur. - Repérez la route des articles dans la liste.
- Ouvrez cette route pour lire la réponse JSON.
- Testez ensuite avec un outil de requêtes si vous avez besoin d’écrire.
L’API REST est-elle un risque de sécurité ?
Elle expose ce que le site considère comme public, notamment parfois des noms d’utilisateurs. Vérifiez ce qui est visible, mettez à jour les extensions et limitez les droits des comptes. Je détaille les bases dans comment sécuriser WordPress.
Quand créer sa propre route ?
Lorsqu’une application doit lire ou écrire des données qui n’existent pas dans WordPress, par exemple des données métier. C’est un cas de développement WordPress sur mesure, à cadrer avec un schéma clair et des droits précis.
Peut-on s’en passer ?
Oui pour un site classique sans application externe. Mais comme l’éditeur de blocs l’utilise, vous passez de toute façon par elle quand vous rédigez.
Avant de la proposer à un tiers, décidez qui doit y accéder et avec quels droits. Un compte créé pour une intégration ne devrait avoir que la permission dont il a besoin, et être supprimé quand l’intégration s’arrête.
Documentez aussi les routes personnalisées : leur nom, leur rôle et la personne qui les maintient. Sans cela, elles deviennent vite un point oublié du site.
Pensez enfin à surveiller les accès. Les journaux du serveur montrent quelles routes sont appelées et à quelle fréquence : un pic inhabituel mérite une vérification, surtout si un outil externe interroge le site en boucle.
Et maintenant ?
Ce que vous pouvez faire dès aujourd’hui :
- Ouvrez l’adresse /wp-json/ de votre site et lisez la liste des routes
- Vérifiez quelles informations d’utilisateurs apparaissent publiquement
- Listez les outils connectés à votre site par une application ou un mot de passe d’application
Pour aller plus loin : Développement WordPress sur mesure